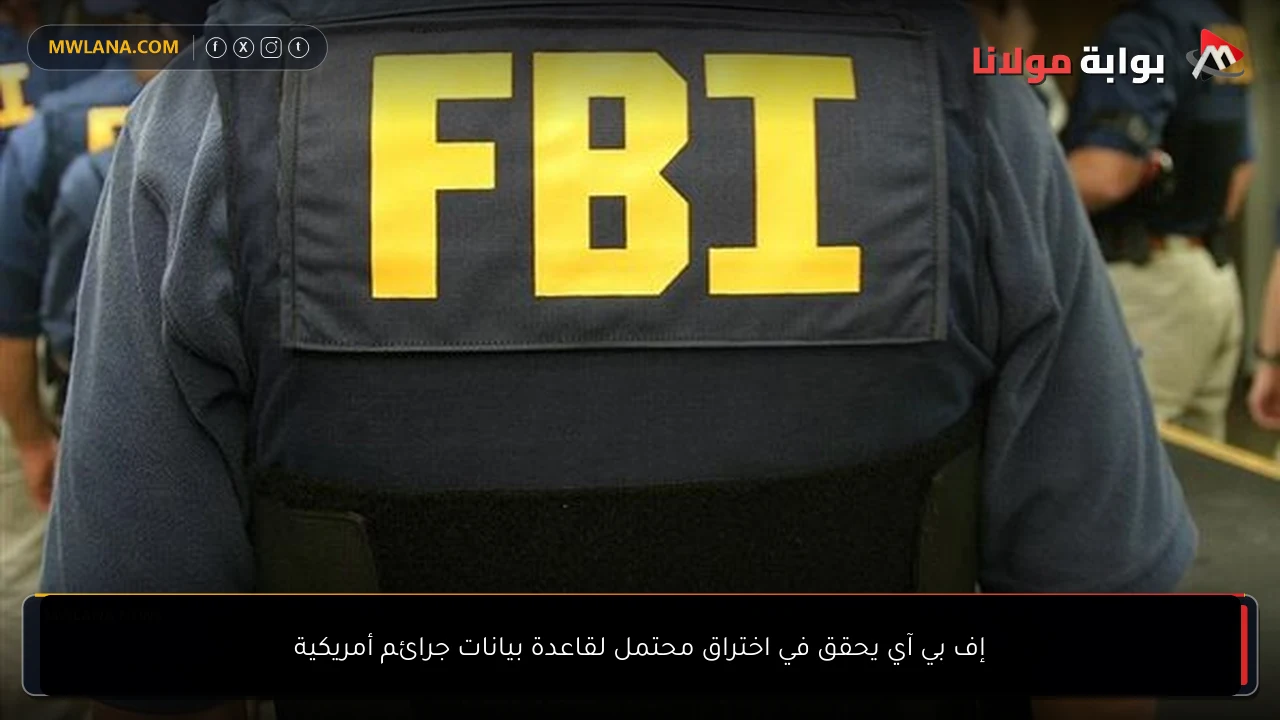
فتح مكتب التحقيقات الفيدرالي الأمريكي «إف بي آي» تحقيقا بشأن اختراق إلكتروني محتمل استهدف قاعدة بيانات المركز الوطني لمعلومات الجرائم، التابعة للمكتب، والتي تعد إحدى أهم قواعد البيانات الأمنية في الولايات المتحدة، نظرا لدورها المحوري في ربط أجهزة إنفاذ القانون الفيدرالية والولائية والمحلية وتبادل المعلومات بينها.
ونقلت شبكة «سي إن إن»، فجر اليوم السبت، عن مصدرين مطلعين على مجريات التحقيق، أن السلطات الأمريكية تبحث في احتمال تعرض قاعدة البيانات لهجوم إلكتروني، وسط مخاوف من وصول جهات غير مصرح لها إلى المعلومات المخزنة داخل النظام، الذي يمثل أداة رئيسية لتبادل البيانات الأمنية بين مختلف الأجهزة المعنية بتطبيق القانون.
وتكتسب الواقعة أهمية خاصة باعتبارها ثاني حادثة اختراق محتملة من نوعها خلال الأشهر الأخيرة، في ظل الاعتماد الواسع على المركز الوطني لمعلومات الجرائم في مختلف أنحاء الولايات المتحدة، حيث تستخدم قاعدة بياناته في تبادل المعلومات المتعلقة بمذكرات التوقيف والتحقق من السجلات والخلفيات الجنائية للأفراد.
ويعيد هذا الحادث تسليط الضوء على التحديات التي تواجه منظومة الأمن السيبراني الأمريكية، خاصة مع تزايد المخاوف بشأن قدرة المؤسسات الحكومية على حماية قواعد البيانات والأنظمة الرقمية الحيوية من الهجمات الإلكترونية، في وقت تسعى فيه إدارة الرئيس دونالد ترامب إلى تأكيد جاهزية الولايات المتحدة للتعامل مع التهديدات السيبرانية.
وتأتي هذه التطورات بالتزامن مع سلسلة من الأعطال والحوادث التي طالت قطاعات ومؤسسات أمريكية مهمة، من بينها البنوك ووكالة الأمن القومي ونظام مراقبة الحركة الجوية التابع لإدارة الطيران الفيدرالية، وهو ما زاد من الاهتمام بمستوى الحماية الرقمية للبنية التحتية الحيوية في البلاد.
تصريحات مدير FBI بشأن تعزيز الأمن السيبراني
وبعد إبلاغ مسؤولي مكتب التحقيقات الفيدرالي بالحادثة الإلكترونية، الخميس الماضي، ظهر مدير المكتب كاش باتل عبر شبكة «فوكس نيوز»، متحدثا عن الإجراءات التي تتخذها المؤسسة لتطوير قدراتها الدفاعية وتعزيز حماية الأنظمة الرقمية الأساسية.
وخلال المقابلة، تطرق باتل إلى «عملية الدرع الشتوي»، التي اكتملت قبل عدة أشهر، مستعرضا ما وصفه بالجهود المبذولة لتحديث الأنظمة الأساسية المسؤولة عن حماية البنية التحتية الأمريكية، وذلك في إطار مساعي المكتب لتعزيز أمن المعلومات والتصدي للتهديدات الإلكترونية.
وقال مدير مكتب التحقيقات الفيدرالي إن إدارات أخرى كانت لديها القدرة على تنفيذ التحديثات اللازمة للأنظمة، لكنها لم تقدم على ذلك، مشيرا إلى أن الإدارة الحالية تعمل على تسريع وتيرة التطوير وتعويض ما وصفه بالوقت الضائع.
وأضاف باتل: «إدارات أخرى كان بإمكانها إجراء هذه التحديثات، لكنها لم تفعل. نحن نسبق المنحنى ونعوض الوقت الضائع».
وتأتي هذه التصريحات في وقت يواجه فيه المكتب تساؤلات بشأن مدى قدرة أنظمته الرقمية على التصدي للهجمات الإلكترونية، خاصة أن قاعدة بيانات المركز الوطني لمعلومات الجرائم تضم معلومات تستخدمها جهات إنفاذ القانون في مهامها اليومية.
اختراقات إلكترونية سابقة تستهدف مكتب التحقيقات الفيدرالي
ولا تعد الحادثة الأخيرة أول تهديد إلكتروني يواجه الأنظمة التابعة لمكتب التحقيقات الفيدرالي، إذ سبق أن تعرضت بيانات وأنظمة مرتبطة بالمكتب لمحاولات اختراق، خلال السنوات الماضية.
ففي سبتمبر الماضي، استهدفت مجموعة القرصنة المعروفة باسم «شايني هانترز» بيانات شخصية حساسة تخص موظفين، وذلك من خلال موقع إلكتروني للتوظيف تابع لمكتب التحقيقات الفيدرالي.
وأعقبت الواقعة إجراءات قانونية، تضمنت توقيف باحث كندي متخصص في الأمن السيبراني، وتوجيه اتهامات إليه بارتكاب جرائم مرتبطة بعملية الاختراق، في تطور سلط الضوء على المخاطر التي تواجه البيانات الشخصية للعاملين بالمؤسسات الأمنية الأمريكية.
وفي واقعة أخرى تعود إلى عام 2023، تمكن قراصنة من الوصول إلى نظام حاسوبي يستخدمه مكتب التحقيقات الفيدرالي في مدينة نيويورك، وكان النظام مرتبطا بتحقيقات تتعلق بجرائم الاستغلال الجنسي للأطفال.
وشملت عملية الاختراق آنذاك نظاما مخصصا لتخزين الصور المرتبطة بالتحقيق في قضية جيفري إبستين، ما كشف عن تعرض أنظمة حساسة مرتبطة بتحقيقات جنائية لخطر الاختراق الإلكتروني.